Forskningssikkerhed
På Institut for Mekanik og Produktion (MPE) er al forskning klassificeret som kritisk forskning. Det betyder, at forskningen kan være særligt interessant for fremmede stater eller andre aktører, og at tab af data eller spionage kan få betydning for Danmarks og EU's konkurrenceevne.
Derfor stilles der særlige krav til både informationssikkerhed og fysisk sikkerhed.
AU har implementeret retningslinjer, som skal beskytte forskning mod at blive misbrugt. Målet er, at forskere kan arbejde så åbent som muligt - og så sikkert som nødvendigt.
Hvis du er interesseret, kan du læse mere ved at klikke på knappen ‘URIS-retningslinjer’.
Nedenfor kan du læse om den obligatoriske projektscreening, der skal gennemføres inden opstart af forskningsprojekter, baggrundsscreening, rejser til risikolande, retningslinjer for bibeskæftigelse samt hvordan du skal håndtere mistænkelige henvendelser.
Fysisk sikkerhed
Fysisk sikkerhed
Adgang til MPE's bygninger kræver medarbejderkort og kode.
Vær derfor opmærksom på følgende:
Hav altid dit medarbejderkort på dig. Opbevar kort og kode adskilt.
Lad ikke personer eller studerende, som du ikke kender, følge med ind i bygningen. Bed dem anvende deres eget medarbejder- eller studiekort.
Reagér, hvis du observerer usædvanlige forhold, og kontakt om nødvendigt politi, vagtselskab eller instituttets interne kontaktpersoner (sekretariatsleder, værksteds- og laboratorieleder, institutleder)
Tag bærbar computer og andre værdigenstande med hjem.
Sørg for, at din kontordør er låst, og at vinduer er lukkede, når du forlader kontoret.
Husk at lukke vinduer og lås døren når du forlader et mødelokale.
Efterlad ikke værdigenstande synligt på kontoret uden for arbejdstid.
Pas på din data
Pas på din data
Forskningsdata kan opbevares i SIF (Sensitive Information Facility). SIF er AUs digitale løsning til sikker, effektiv og ansvarlig opbevaring af følsomme forskningsdata, inklusive forskningsdata der indeholder personoplysninger.
Åbne data kan opbevaret i ERDA (Electronic Research Data Archive). ERDA er AU's digitale løsning til opbevaring og deling af åbne forskningsdata
Husk også at:
Tage regelmæssig backup af dine forskningsdata.
Kontrollere jævnligt, at dine backupløsninger fungerer.
Projektscreening
Projektscreening
AU har indført retningslinjer for risikovurdering af de forsknings- og projektsamarbejder, hvor der søges ekstern finansiering og/eller indgås skriftlige samarbejdsaftaler.
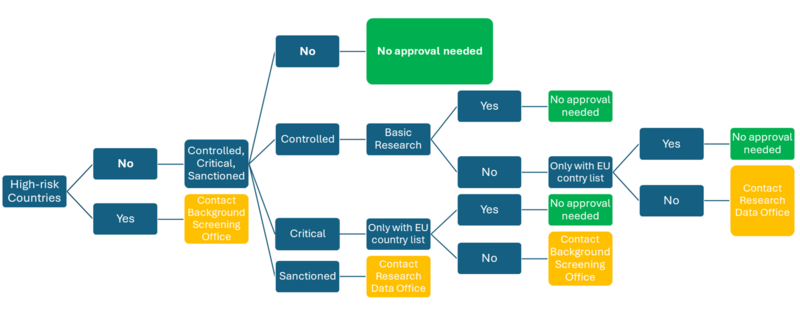
Nedenstående beslutningstræ illustrerer, hvordan du som medarbejder eller leder skal risikovurdere et projekt.
Beslutningstræet giver dig også information om, i hvilke tilfælde du skal kontakte henholdvis ‘The Background Screening Office’ og ‘The Research Data Office’.
Du finder deres kontaktinformation i højre side.
Baggrundsscreening
Baggrundsscreening
Der skal laves baggrundsscreening, hvis kandidaten ikke har statsborgerskab i ét af de forhåndsgodkendte lande (alle EU-lande, Storbritannien, USA, Norge, Schweiz, Canada, Australien, New Zealand, Japan, Island og Lichtenstein).
Det gælder blandt andet ved rekruttering, ph.d.-stipendiater og gæstebesøg. Også skift mellem forskningsmiljøer kan lede til en baggrundsscreening.
Baggrundsscreening af gæster og praktikanter
Baggrundsscreening af gæster og praktikanter understøttes ikke af rekrutteringssystemet.
Kontakt her venligst sekretariatet (Helle Elbæk, hea@mpe.au.dk), som kan hjælpe dig gennem processen beskrevet her.
Yderligere information
Du kan læse mere om baggrundsscreening her.
Rejser til risikolande
Rejser til risikolande
Aktuelt er Iran, Rusland og Kina defineret som risikolande. Rejser til risikolande skal risikovurderes og godkendes skriftligt at institutlederen.
Ved rejser til risikolande er det vigtigt, at du anvender et IT-rejsekit udlånt af Nat/Tech IT.
Du kan læse mere om hvad et IT-rejsekit indeholder, og hvordan du låner et nedenfor.
Du kan læse mere om rejser til risikolande her.
Retningslinjer for bibeskæftigelse
Retningslinjer for bibeskæftigelse
Videnskabelige medarbejdere skal årligt oplyse om bibeskæftigelse, der er forbundet med deres virke på Aarhus Universitet.
Er bibeskæftigelsen relateret til et risikoland, eller ligger inden for ’kritisk’ eller ’kontrolleret’ forskning’, skal medarbejderen indberette bibeskæftigelsen til institutlederen senest 14 dage før. Vurderes bibeskæftigelsen foreneligt med ansættelsen på AU, følges AU’s gængse retningslinjer for bibeskæftigelse.
Du kan læse mere om de generelle retningslinjer for bibeskæftigelse her.
Phising og mistænkelige henvendelser
Phising og mistænkelige henvendelser
Vær opmærksom på phising. Phishing er et af de mest brugte kneb, som cyberkriminelle benytter sig af ved forsøg på identitetstyveri, og de bliver stadig bedre til at forklæde deres forsøg. Læs mere her
Har du som forsker, studerende eller ansat på MPE fået en henvendelse, der virker mistænkelig, er du velkommen til at kontakte Morten Flarup Andersen, sekretariatsleder (mfa@mpe.au.dk) eller din nærmeste leder.
Det kan dreje sig om direkte eller indirekte trusler eller venlige henvendelser fra stater eller enkeltpersoner, der ønsker at opnå adgang til oplysninger eller på anden måde få indflydelse.
Hvis du har oplevet lignende eller står i et dilemma, så ræk ud til Morten Flarup Andersen eller din nærmeste leder, som vil hjælpe dig med at håndtere situationen.
Hvis du ønsker at være anonym, kan orienteringen ske via AU’s whistleblowerordning.
Onboarding
Onboarding
Det er vigtigt, at nye medarbejdere ved, at forskningssikkerhed og URIS-retningslinjerer en del af det at være ansat på AU.
Det er især vigtigt, at nye medarbejdere gennemgår kurset i ansvarlig forskningspraksis.
Alle medarbejdere ansat i videnskabelige stillinger skal gennemføre et kursus i ansvarlig forskningspraksis inden for de første måneder af deres ansættelse. Nye medarbejdere tilføjes kurset og modtager information herom i løbet af den første uge efter deres ansættelse.
Offboarding
Offboarding
Det er vigtigt, at forskningssikkerhed tænkes ind i offboarding af medarbejdere. Dette er tænkt ind i tjeklisterne for offboarding på AU.
Følgende skal særligt fremhæves:
- At adgange lukkes eller at der træffes klare aftaler om hvornår de lukkes. Hvis der træffes aftale om midlertidig fortsat adgang, skal disse som udgangspunkt være korte og opfølgning på dem skal være klar. Se AU ITs tjekliste for offboarding.
- Data: I forbindelse med fratrædelse på Aarhus Universitet er det vigtigt, at allerede tidligere indgåede aftaler om rettigheder til forskningsdata overholdes eller at der bliver taget hånd om og stilling til, hvad der skal ske med forskningsdata i de forskningsprojekter, som vedkommende enten selv er ansvarlig for, eller deltager i.
